Аудит интернет-магазина перед ростом: производительность, интеграции и точки потери заказов
Маркетолог готовит кампанию, склад увеличивает смену, а руководитель e-commerce смотрит на график заказов. В такой момент опаснее всего неизвестность: выдержит ли магазин поток, дойдёт ли оплата до учётной системы и увидит ли покупатель актуальный остаток.
Аудит интернет-магазина перед ростом даёт проверяемую картину вместо общего ощущения «сайт вроде работает». Он связывает технические показатели с маршрутом заказа и показывает, где компания рискует потерять деньги, данные или время команды. Ниже — схема аудита, которую можно использовать перед рекламным пиком, выходом в новый регион или крупным изменением платформы.
Аудит начинается с одного заказа от каталога до возврата
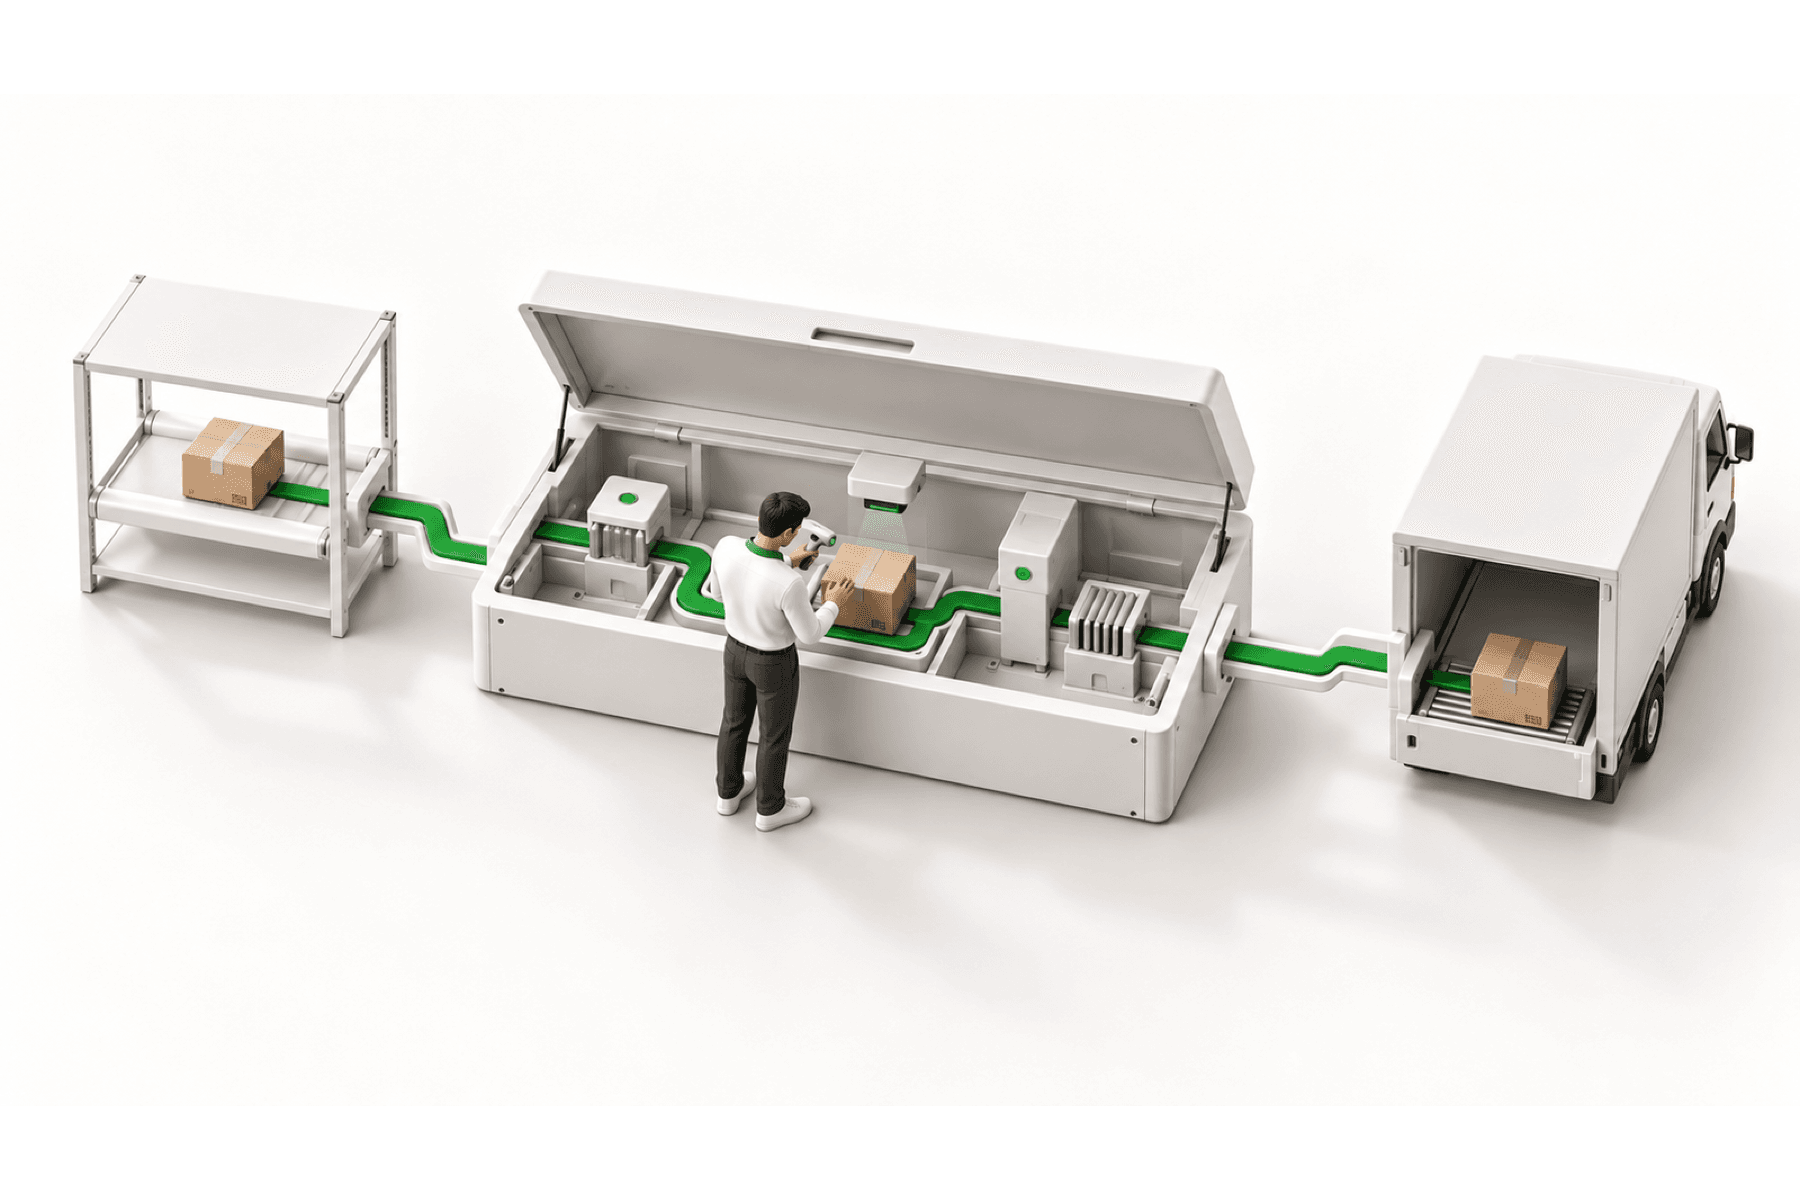
Первый шаг — выбрать критический маршрут и пройти его целиком. Для интернет-магазина это поиск или переход в категорию, карточка товара, корзина, оформление, оплата, создание заказа, резерв, сборка, доставка и возможный возврат. Проверка одной главной страницы мало говорит о готовности бизнеса к росту.
Для каждого шага фиксируют входные данные, систему-владельца, ожидаемый результат и след, который остаётся после операции. Например, успешная оплата должна связываться с конкретным заказом, сменой статуса и записью в журнале. По такому следу команда отличит задержку подтверждения от реального отказа.
В разборе IT-аудита перед релизом мы показывали тот же принцип на уровне архитектуры: границы модулей, общие базы, синхронные цепочки и очереди важны через последствия для пользовательского сценария. Для e-commerce этой единицей становится заказ. Если по нему нельзя восстановить цепочку событий, поддержка будет собирать картину по сообщениям из разных систем.
Четыре слоя проверки превращают симптомы в причины
Удобно разделить аудит на четыре слоя. Они проверяются вместе, потому что один симптом часто проходит через несколько систем.
| Слой | Что проверяем | Как проявляется проблема | Что должно остаться после аудита |
|---|---|---|---|
| Пользовательский путь | Каталог, поиск, карточка, корзина, оформление, личный кабинет | Покупатель не находит товар, повторяет ввод или бросает оформление | Карта барьеров и сценарии повторной проверки |
| Производительность | Полевые метрики, серверные задержки, нагрузка на критические операции | Страница открывается, но фильтр, корзина или оплата отвечают с задержкой | Пороговые показатели по типам страниц и операциям |
| Данные и интеграции | Товары, цены, остатки, заказы, платежи, доставка, статусы | Витрина обещает недоступный товар, подтверждение теряется, операция дублируется | Карта владельцев данных и перечень разрывов обмена |
| Безопасность и эксплуатация | Доступы, секреты, журналы, резервное копирование, мониторинг | Ошибка обнаруживается по жалобе, а восстановление зависит от одного специалиста | План снижения рисков и процедура реакции |
Такой формат не даёт спрятать серьёзный разрыв за средней оценкой. Магазин может быстро отдавать страницы и при этом терять подтверждения оплаты. Или корректно синхронизировать заказы, но заставлять покупателя заново вводить адрес после ошибки на последнем шаге.
Скорость измеряют по страницам, устройствам и операциям
Проверка пользовательской части начинается с Core Web Vitals. Google относит к хорошему уровню LCP до 2,5 секунды, INP до 200 миллисекунд и CLS до 0,1 на 75-м перцентиле визитов. Подробные пороги описаны в документации web.dev. Важен именно полевой показатель: лабораторный прогон на одном устройстве показывает отдельный эксперимент, а не опыт большей части аудитории.
Данные нужно разрезать хотя бы по типу страницы, устройству и региону. Карточка товара с тяжёлой галереей, каталог с фильтрами и оформление заказа создают разную нагрузку. Общая средняя скрывает страницу, на которой покупатель ждёт дольше всего.
Отдельно измеряют серверные операции: поиск, пересчёт корзины, подтверждение промокода, получение вариантов доставки, создание платежа и заказа. Среднего времени ответа здесь мало. В аудите смотрят распределение задержек, ошибки и зависимые вызовы. Один медленный сервис доставки может удерживать весь checkout, хотя остальные компоненты отвечают быстро.
Перед ростом полезен нагрузочный сценарий с реальными пропорциями действий. Поток из запросов к главной странице не воспроизводит продажи. Нужны просмотр каталога, поиск, добавление в корзину, оформление, оплата и фоновые обмены в тех долях, которые ожидаются во время кампании.
Заказ проверяют на повтор, задержку и частичный отказ
Интеграция считается готовой, когда она переживает сбой, а не только один успешный запрос. Оплата может пройти, а ответ магазину — потеряться. Склад способен подтвердить часть позиций. Служба доставки иногда присылает одно событие повторно. Для каждой ситуации нужен допустимый переход состояния.
Повтор запроса не должен создавать второй заказ, повторно списывать товар или запускать ещё один возврат. Для этого операция получает устойчивый идентификатор, а обработчик сохраняет уже принятый результат. В журнале связывают внешний запрос, внутренний заказ и последующие события. Тогда тайм-аут проверяется по идентификатору операции, а не лечится безусловным повтором.
На тестовом контуре отключают одну зависимость и смотрят, что увидят покупатель и сотрудник. Магазин должен отличать временное ожидание от окончательного отказа, сохранять введённые данные и давать поддержке понятный статус. Белый экран не сообщает, можно ли повторить оплату безопасно.
Для критических обменов проверяют периодическую сверку. Она сравнивает заказы, платежи, резервы и отгрузки между системами и выводит расхождения ответственному. Событийная архитектура ускоряет обмен, но сама по себе не доказывает, что все сообщения дошли и были применены ровно один раз.
Остаток и цена должны иметь одного владельца
Часть потерь возникает до оплаты. Витрина показывает товар, который склад уже зарезервировал; цена меняется в ERP, но остаётся прежней в поисковом индексе; карточка доступна, хотя способ доставки для региона отсутствует. Исправление начинается с владельцев данных.
Для товара, цены, промоусловия, свободного остатка и статуса заказа фиксируют систему, которая имеет право подтвердить значение. Остальные компоненты получают копии и знают их время актуальности. Если цена рассчитывается в нескольких местах, аудит должен показать приоритет и правила разрешения расхождений.
В каталоге проверяют идентификаторы вариантов, единицы измерения, склады и недоступные состояния. Пять единиц одного размера не заменяют пять другого. Физическое наличие тоже не равно доступности к продаже: часть товара может быть зарезервирована, находиться на проверке или не подходить для выбранного канала выдачи.
Следующий вопрос — как магазин ведёт себя при задержке. Иногда безопаснее временно закрыть покупку последней единицы, чем принять два заказа. Для массового товара бизнес может выбрать другой допуск. Решение фиксируют явно, иначе его случайно принимает тот компонент, который первым получил устаревшие данные.
Checkout проверяют по поведению, а не по числу экранов
Технически исправное оформление тоже теряет заказы. Исследование Baymard Checkout UX 2025 показало, что 64% проверенных desktop-сайтов и 63% мобильных сайтов получили оценку «посредственно или хуже». Выборка относится к ведущим магазинам США и Европы, поэтому цифры не стоит переносить на отдельный бизнес как прогноз конверсии. Они подтверждают другое: даже зрелый checkout требует отдельной проверки.
Во время аудита смотрят, где человек возвращается назад, исправляет поля, меняет способ доставки или покидает страницу. События аналитики сопоставляют с серверными ошибками и фактом созданного заказа. Один фронтенд-сигнал «нажал оплатить» ещё не означает завершённую покупку.
Особое внимание получают гостевой заказ, восстановление после ошибки, повторный вход, мобильная клавиатура, автозаполнение и сохранение корзины. При сбое покупатель должен продолжить с понятного шага. Повтор всей формы повышает шанс, что он закончит заказ в другом месте.
Безопасность входит в маршрут покупки
Проверка безопасности охватывает авторизацию, роли, обработку платежных данных, административные интерфейсы, API и журналы. В 2025 году OWASP выпустил ASVS 5.0 — стандарт с проверяемыми требованиями к безопасности веб-приложений. Его можно использовать как основу для контура проверки, а конкретный набор требований выбирать по риску системы.
Автоматический сканер покрывает только часть задачи. В интернет-магазине важно проверить, может ли один покупатель получить чужой заказ по изменённому идентификатору, какие роли меняют цену и остаток, где хранятся секреты интеграций и как отзывается доступ у сотрудника или подрядчика.
Журнал должен отвечать на практический вопрос: кто, когда и через какой интерфейс изменил состояние заказа. Запись без контекста пользователя и объекта помогает слабо. Избыточные персональные и платёжные данные в логах создают новый риск, поэтому состав событий согласуют отдельно.
На выходе нужна очередь решений, а не каталог недостатков
Итог аудита связывает каждую находку с бизнес-сценарием, способом проверки и следующим действием. Формулировка «медленная база» слишком широка. Рабочая запись выглядит конкретнее: пересчёт корзины задерживается на запросе доступности, затрагивает мобильное оформление, воспроизводится на конкретном сценарии, исправление проверяется повторным нагрузочным тестом.
Приоритет складывается из четырёх факторов: сколько заказов затрагивает проблема, насколько тяжёлое последствие, как быстро её обнаруживают и можно ли восстановить операцию. Высокая частота не всегда важнее. Редкий двойной платёж может требовать более быстрого исправления, чем заметная задержка второстепенного фильтра.
Для каждого пункта назначают владельца, критерий готовности и способ контроля после релиза. Часть рисков закрывается кодом, часть — мониторингом, регламентом или ограничением нагрузки. Хороший отчёт помогает решить, что исправить до кампании, что наблюдать во время неё и какие изменения перенести в следующий этап.
Короткое правило: аудит готов, когда по одному заказу видно путь пользователя, состояние данных, зависимые системы, момент сбоя и способ восстановления.
Если магазин готовится к росту, мы можем провести аудит архитектуры и критических сценариев, собрать карту рисков и превратить её в приоритетный план изменений.